
Політика конфіденційності Pariwin
Ця Політика конфіденційності описує, як Pariwin збирає, використовує, зберігає і захищає персональні дані користувачів. Документ відповідає стандартам GDPR та застосовним нормам захисту персональних даних. Матеріали розраховані на повнолітніх користувачів — вік доступу до платформи 21+.
Ми ставимося до персональних даних як до ресурсу, довіреного вами під конкретну мету — надання ігрових послуг і забезпечення безпеки транзакцій. Обсяг зібраних даних мінімально необхідний, строки зберігання прив'язані до реальних юридичних вимог, а доступ обмежений уповноваженим персоналом. Ця Політика фіксує ваші права і механізми їх реалізації в одному документі, щоб ви могли контролювати свої дані свідомо.
Сфера дії Політики
Політика застосовується до всіх користувачів, які взаємодіють з Pariwin через офіційний сайт, мобільний додаток або мобільну версію в браузері. Вона охоплює всі етапи взаємодії — від першого візиту до сайту без реєстрації до активного користування акаунтом і його закриття.
Політика не поширюється на сторонні сайти, на які ведуть посилання з нашої платформи. У кожного стороннього сайту власна політика конфіденційності, з якою рекомендуємо ознайомитись окремо перед взаємодією.
Контролер персональних даних
Контролер персональних даних (Data Controller) у розумінні GDPR — оператор платформи. Його назва, юридична адреса, контакт уповноваженої особи з питань захисту даних (DPO) і наглядовий орган указані в реквізитах на офіційному сайті бренду, у розділі «Умови обслуговування».
Використовуючи офіційний сайт або мобільний додаток Pariwin, ви підтверджуєте, що прочитали і зрозуміли цю Політику. Якщо ви не згодні з умовами обробки даних, не використовуйте платформу і не створюйте акаунт.
Категорії даних, які ми збираємо
Pariwin збирає кілька категорій персональних даних, необхідних для роботи платформи, виконання регуляторних вимог AML/KYC і забезпечення безпеки транзакцій. Обсяг даних мінімально необхідний для конкретної мети.
Деякі дані ви надаєте нам добровільно при реєстрації і використанні платформи. Інші збираються автоматично технічними засобами — це стандартна практика для будь-якого веб-сервісу. Треті надходять від третіх сторін — платіжних провайдерів, KYC-сервісів, ігрових студій — у рамках виконання договірних зобов'язань.
| Категорія | Приклади | Мета |
|---|---|---|
| Реєстраційні | Email, телефон, пароль | Створення акаунта, авторизація |
| Персональні | Ім'я, прізвище, дата народження | Верифікація віку і особи |
| Документи KYC | Паспорт, селфі, підтвердження адреси | AML, підтвердження виведення |
| Платіжні | Номер карти (замаскований), реквізити гаманця | Обробка транзакцій |
| Технічні | IP, тип пристрою, cookies | Безпека, аналітика, антифрод |
| Ігрові | Історія ставок, депозитів, виведень | Виконання договору, звітність |
Ми не збираємо чутливі категорії даних — расове або етнічне походження, політичні погляди, релігійні переконання, дані про здоров'я або сексуальну орієнтацію. Такі дані не потрібні для роботи gambling-платформи і не запитуються ні на якому етапі використання сервісу.
Номери банківських карт при поповненні зберігаються в замаскованому вигляді — видимі тільки перші і останні чотири цифри. Повний номер обробляє платіжний провайдер відповідно до стандарту PCI DSS; ми не маємо доступу до повних платіжних реквізитів.
Правові підстави обробки
Обробка персональних даних здійснюється на кількох правових підставах відповідно до статті 6 GDPR. Кожна категорія даних прив'язана до конкретної підстави, а не збирається «про запас».
Дані обробляються на чотирьох правових підставах:
- Виконання договору (Art. 6(1)(b) GDPR): дані, необхідні для надання послуг — реєстраційні, платіжні, ігрові
- Юридичний обов'язок (Art. 6(1)(c) GDPR): дані KYC і AML-верифікації відповідно до вимог регулятора
- Легітимний інтерес (Art. 6(1)(f) GDPR): технічні дані для антифроду і захисту від зловживань
- Згода (Art. 6(1)(a) GDPR): маркетингові комунікації, персоналізована реклама, необов'язкові cookies
Строки зберігання
Персональні дані зберігаються тільки протягом строку, необхідного для досягнення заявлених цілей або виконання регуляторних вимог. Строки різняться за категоріями даних.
| Категорія | Строк зберігання | Підстава |
|---|---|---|
| Реєстраційні дані активного акаунта | Протягом дії акаунта | Договір |
| Після закриття акаунта | 5 років | Захист від фінансових претензій |
| KYC-документи | 7 років | AML-регуляції |
| Транзакційні логи | 7 років | Фінансова звітність |
| Технічні логи | 12 місяців | Безпека, антифрод |
| Маркетингові дані | До відкликання згоди | Згода користувача |
Отримувачі даних
Персональні дані можуть передаватися обмеженому колу третіх осіб, необхідних для роботи платформи. Кожен отримувач зобов'язаний забезпечити рівень захисту даних, не нижчий за наш.
Дані можуть передаватися таким категоріям отримувачів:
- Платіжні провайдери: для обробки депозитів і виведень (Visa, Mastercard, банки, крипто-процесори)
- KYC-провайдери: для верифікації документів і перевірки особи
- Постачальники ігор: для функціонування ігрового каталогу
- Аналітичні сервіси: для знеособленої статистики (Google Analytics або аналоги)
- Регуляторні органи: за юридичною вимогою в рамках законних розслідувань
- Юридичні консультанти: у разі спорів або перевірок
Ми не продаємо ваші персональні дані третім особам. Передача даних для маркетингових цілей поза Pariwin можлива тільки за окремої явної згоди.
Права користувача
Згідно з GDPR (статті 15–22), ви маєте наступні права щодо своїх персональних даних. Реалізація цих прав безкоштовна і не впливає на ваше подальше користування платформою — за винятком випадків, коли реалізація права робить неможливим надання послуг.
GDPR дає користувачу такі права:
- Право доступу (Art. 15): отримати копію ваших персональних даних, які ми обробляємо
- Право на виправлення (Art. 16): виправити неточні або неповні дані
- Право на видалення (Art. 17): вимагати видалення даних за певних умов (право бути забутим)
- Право на обмеження обробки (Art. 18): тимчасово обмежити обробку в разі спірних даних
- Право на переносимість (Art. 20): отримати дані у структурованому форматі і передати їх іншому контролеру
- Право на заперечення (Art. 21): заперечити проти обробки для маркетингових цілей або на підставі легітимного інтересу
- Право не бути об'єктом автоматизованого рішення (Art. 22): вимагати участі людини в рішеннях, які значно впливають на вас
Для реалізації будь-якого з цих прав надішліть запит на [email protected] з поміткою «GDPR-запит». Відповідь надходить протягом 30 днів; у складних випадках строк може бути подовжений до 60 днів з попереднім повідомленням.
Для ідентифікації особи заявника ми маємо право запитати додаткові дані — це необхідно для захисту від несанкціонованих запитів від імені інших користувачів. Обсяг перевірочних даних мінімальний і не перевищує рівня, необхідного для достовірної ідентифікації.
Деякі права можуть бути обмежені у випадках, коли їх реалізація суперечить іншим юридичним зобов'язанням. Наприклад, право на видалення не може бути реалізоване щодо даних, які ми зобов'язані зберігати за AML-регуляціями протягом 7 років. У таких випадках ми пояснюємо підставу відмови в письмовому вигляді.
Право на скаргу
Якщо ви вважаєте, що ваші права порушено, ви можете подати скаргу до наглядового органу за місцем реєстрації оператора. Це не позбавляє вас права на судовий захист. Ми рекомендуємо спочатку звернутися до нашого DPO для позасудового вирішення спору.
Скарга до наглядового органу подається у письмовій формі з викладенням суті порушення, підтверджуючими документами і контактними даними заявника. Наглядовий орган зобов'язаний розглянути скаргу і поінформувати заявника про результати перевірки у строк, встановлений законодавством.
Безпека даних
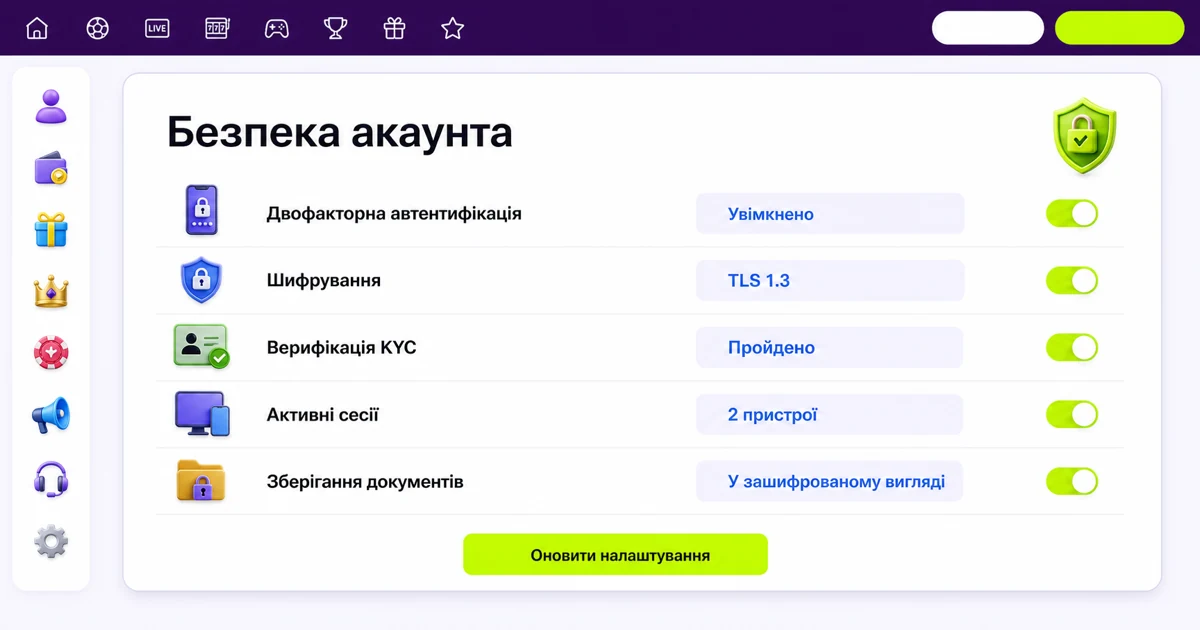
Ми впроваджуємо технічні та організаційні заходи для захисту персональних даних від несанкціонованого доступу, втрати, зміни або розкриття. Захист побудований на кількох рівнях і оновлюється відповідно до актуальних загроз.
Захист побудований на таких заходах:
- Шифрування трафіку: TLS 1.3 для всіх з'єднань між браузером і сервером
- Двофакторна автентифікація: SMS-код або застосунок для входу в кабінет
- Шифрування збережених даних: KYC-документи зберігаються у зашифрованому вигляді
- Обмеження доступу: персональні дані доступні тільки уповноваженим співробітникам за принципом мінімальної необхідності
- Регулярні аудити: перевірка систем безпеки і процедур обробки даних
- Плани реагування: процедури дій у випадку інциденту з даними
- Логування доступу: запис усіх звернень до персональних даних для подальшого аудиту
- Навчання персоналу: регулярні тренінги співробітників з питань конфіденційності
Незважаючи на впроваджені заходи, жодна система інтернет-безпеки не є абсолютно захищеною. Ми не можемо гарантувати повну захищеність даних, але робимо все технічно можливе для мінімізації ризиків. Користувачі також несуть відповідальність за захист власних облікових даних — використання надійного пароля, увімкнення 2FA, обмеження доступу до пристрою.
Повідомлення про порушення
У разі витоку даних, який може становити ризик для прав і свобод користувачів, ми повідомимо наглядовий орган протягом 72 годин відповідно до вимог GDPR. Якщо ризик високий, ми також повідомимо постраждалих користувачів безпосередньо.
Транскордонна передача даних
Деякі наші постачальники послуг можуть знаходитися поза юрисдикцією первинного контролера. У таких випадках передача даних здійснюється на підставі стандартних договірних положень, схвалених Європейською комісією, або інших юридично прийнятних механізмів.
Автоматизоване прийняття рішень
Ми використовуємо автоматизовані системи для антифрод-моніторингу і виявлення підозрілих транзакцій. Ці системи не приймають остаточних рішень щодо блокування акаунтів — фінальне рішення завжди приймає людина. Ви маєте право оскаржити результат автоматизованої оцінки через звернення до підтримки.
Автоматизований аналіз охоплює патерни поведінки, географію IP-адрес, характеристики пристроїв, ставки і платіжні операції. Мета — виявити зловживання бонусами, мультиакаунтинг, шахрайські транзакції і випадки, коли акаунт використовується третіми особами без відома власника.
Результати автоматизованої оцінки не використовуються для маркетингового профілювання або передачі третім особам поза межами задач безпеки. Ви завжди маєте право отримати пояснення механізму рішення і оскаржити його через DPO.
Cookies і трекінгові технології
Ми використовуємо cookies і схожі технології для авторизації, збереження налаштувань, аналітики і персоналізації. Детальна інформація про категорії cookies, строки їх дії і механізми управління викладена в окремій Політиці використання cookies.
При першому візиті сайту з'являється банер згоди з можливістю вибрати категорії cookies. Необхідні cookies встановлюються завжди для базової роботи платформи; функціональні, аналітичні та маркетингові — тільки за окремої згоди користувача.
Маркетингові комунікації
За окремої згоди ми можемо надсилати маркетингові повідомлення про нові ігри, акції, бонуси та турніри. Канали комунікації — email, SMS, push-сповіщення в додатку, месенджери.
Відкликати згоду можна в будь-який момент через посилання «Відписатися» в кожному листі, налаштування кабінету або запит у підтримку. Відкликання згоди не впливає на транзакційні і сервісні комунікації — повідомлення про статуси виплат, KYC-запити, зміни в T&C надходитимуть незалежно від маркетингових налаштувань.
Оновлення політики
Ця Політика може оновлюватися у зв'язку зі змінами законодавства, впровадженням нових технологій або зміною складу постачальників послуг. Актуальна редакція завжди публікується на цій сторінці із зазначенням дати останнього оновлення. Про суттєві зміни ми повідомимо через email або сповіщення в кабінеті.
Контактні дані
З питань щодо цієї Політики і обробки персональних даних звертайтеся:
- DPO: запит через [email protected] з поміткою «GDPR»
- Загальна підтримка: [email protected]
- Юридична адреса контролера: у реквізитах на офіційному сайті бренду
Матеріал підготувала й перевірила редакція сайту. Ми звіряємо публічні умови оператора між собою і не приймаємо ставок та платежів.